परदेशातील सायबर टोळ्यांसाठी भारतीय सिम कार्ड; 'OTP फार्मिंग'चा छुपा धंदा उघड
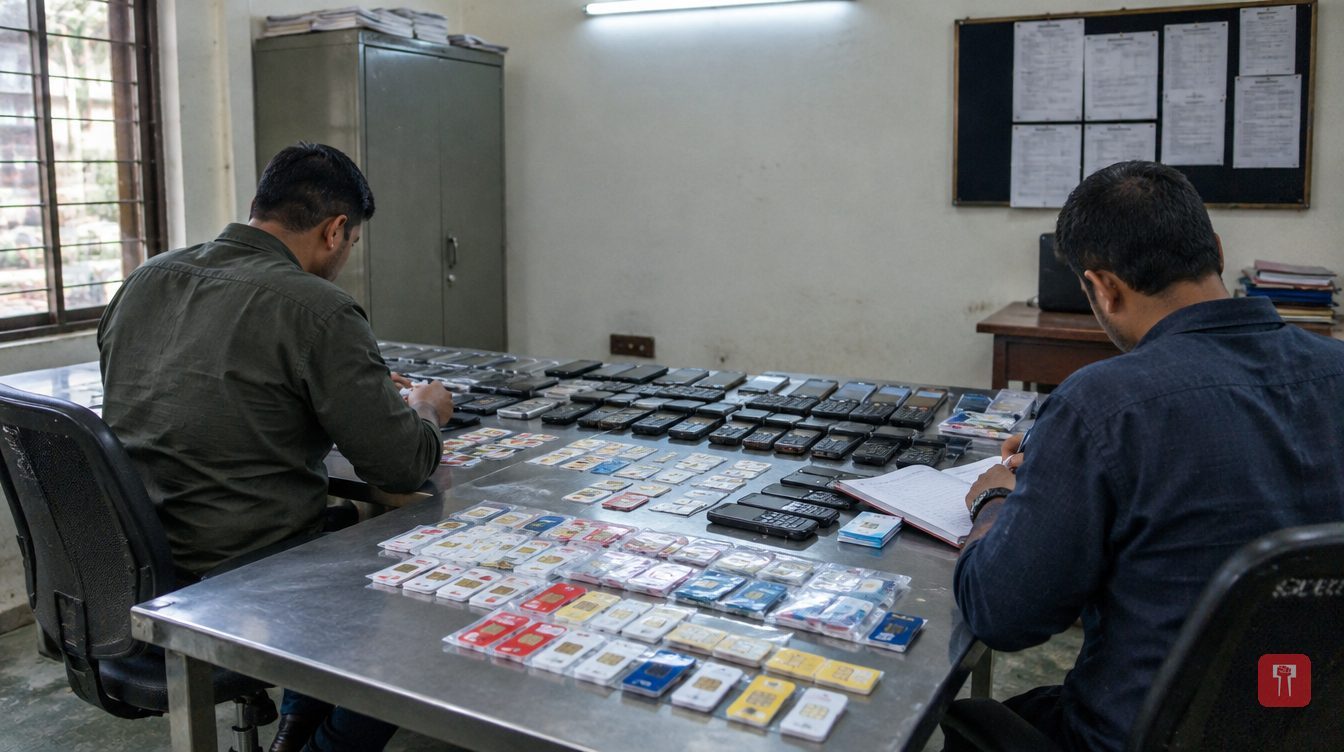 छायाचित्रे सत्यापित केलेली नाहीत
भारतीय मोबाईल नंबरवरून तयार होणारे व्हेरिफिकेशन कोड आणि सुरू केलेली मेसेजिंग खाती परदेशातील सायबर गुन्हेगारांना विकली जात असल्याचा आरोप आहे.
ओटीपी (OTP) म्हणजे माणसाच्या डिजिटल ओळखीचे रक्षण करणारी शेवटची फळी मानली जाते. पण एका नव्या सायबर गुन्ह्याच्या प्रकारात हे व्हेरिफिकेशन कोड मोठ्या प्रमाणात तयार करून, त्यांची बांधणी करून हजारो किलोमीटर दूरच्या गुन्हेगारी टोळ्यांना विकले जात आहेत. याला "OTP फार्मिंग" म्हटले जाते. भारतीय मोबाईल नंबर हे आंतरराष्ट्रीय सायबर गुन्हेगारांना विकण्याचा माल बनले आहेत.
सोप्या शब्दांत सांगायचे तर, यात अनेक सिम कार्ड मिळवली जातात, मेसेजिंग प्लॅटफॉर्मवर खाती उघडण्यासाठी व्हेरिफिकेशन कोड तयार केले जातात आणि ते कोड किंवा सुरू केलेली खाती इतर ऑपरेटरना पुरवली जातात. ही खाती नंतर संशय न येणाऱ्या लोकांशी संपर्क साधण्यासाठी, कायदेशीर व्यवसायांची नक्कल करण्यासाठी आणि गुंतवणूक तसेच इतर ऑनलाइन फसवणुकीसाठी वापरली जाऊ शकतात. भारतीय सिम कार्ड आग्नेय आशियातील देशांतील सायबर टोळ्यांसाठी सुरू करून वापरली जात असल्याचा आरोप आहे.
नेहमीच्या OTP फसवणुकीत लोकांना फसवून बँकेचे किंवा खाते पडताळणीचे कोड सांगायला लावले जातात. OTP फार्मिंग त्याहून वेगळे आहे. यात ऑपरेटर स्वतः उघडलेल्या खात्यांसाठी कोड पद्धतशीरपणे तयार केले जातात. आधीपासून असलेली एखाद्याची डिजिटल ओळख चोरणे हा यातला मुख्य मुद्दा असतोच असे नाही; शेकडो नवी खाती वापरायला मिळतील अशी सोय करून देणे हा धंदा आहे.
दरम्यान, दूरसंचार विभाग (DoT) मेसेजिंग आणि कम्युनिकेशन अॅप्ससाठी सिम-बाइंडिंगचे सक्तीचे नियम १ जानेवारी २०२७ पासून लागू करणार आहे. प्लॅटफॉर्मना ३१ डिसेंबर २०२६ पर्यंत हे नियम पाळावे लागतील. खात्याशी जोडलेले KYC-पडताळलेले सिम किंवा eSIM मुख्य डिव्हाइसमध्ये सुरू असणे बंधनकारक असेल. नोंदणीकृत सिम काढले, बदलले किंवा बंद केले, तर ते पुन्हा घालून नव्याने पडताळणी होईपर्यंत मेसेजिंग अॅप तात्पुरते बंद होऊ शकते. WhatsApp Web आणि Telegram Web यांसह वेब व डेस्कटॉप आवृत्त्या दर सहा तासांनी आपोआप लॉग आउट होतील, आणि पुन्हा जोडण्यासाठी मुख्य सिम-बाइंड फोनने QR कोड स्कॅन करावा लागेल.
हा प्रकार नवा नाही. जुलै २०२० मध्ये उत्तर प्रदेशातील एका सिम कार्ड विक्रेत्याला अटक झाली. ग्राहकांच्या आधारशी जोडलेल्या अंगठ्याच्या ठशांचा वापर करून त्याने फसवणुकीने शेकडो सिम कार्ड मिळवल्याचे पोलीसांना कथितरीत्या आढळले. त्यांच्या नावावर सिम कार्ड घेऊन बनावट WhatsApp खाती उघडण्यासाठी तो OTP मोठ्या प्रमाणात विकत होता, असा आरोप आहे. ही खाती बल्क मेसेजिंग आणि प्रमोशनसाठी वापरली जात होती, असेही पोलीसांना दिसले. "मोबाईल नंबर आणि व्हेरिफिकेशन कोड सहज मिळाले, तर त्याचा धंदा कसा करता येतो, हे या प्रकरणाने दाखवले," असे एका अधिकाऱ्याने सांगितले. कालांतराने हे स्वरूप बदलत गेले असून, आता वेगवेगळे OTP पुरवण्याऐवजी परदेशी ऑपरेटरना तयार खाती आणि काही वेळा अनेक खाती भरलेली उपकरणे दिली जात असल्याचे दिसते.
मुंबईतील सप्टेंबर २०२६ मधील प्रकरणात तीन जणांना अटक झाली. कथित OTP-फार्मिंग रॅकेटमध्ये ६६९ सुरू असलेली सिम कार्ड आणि १०० मोबाईल हँडसेट सापडले. तयार होणारे कोड कंबोडियातील हँडलरना पुरवले जात असावेत, असा पोलीसांचा संशय होता. राजस्थानच्या जोधपूरमध्ये २०२६ मध्ये कंबोडियातील सायबर-फसवणूक जाळ्याशी कथितरीत्या संबंधित सहा जणांना पोलीसांनी अटक केली; त्यात हजारो भारतीय सिम कार्डांचा समावेश होता. मुंबईतीलच आणखी एका तपासात, थायलंड, म्यानमार आणि लाओससह काही देशांत आंतरराष्ट्रीय रोमिंगवर भारतीय नंबर कथितरीत्या चालू असल्याचे समोर आले.
मे २०२६ मध्ये मुंबई सायबर पोलीसांनी त्रिपुरातून चार जणांना अटक केली. परदेशातील सायबर गुन्ह्यांसाठी WhatsApp खात्यांचे कथित क्लोनिंग केल्याचे हे प्रकरण आहे. संशय न येणाऱ्या भारतीय नागरिकांच्या नावावर नोंदलेली सिम कार्ड वापरून ४० WhatsApp खाती कथितरीत्या क्लोन केली गेली होती. नंतर ही उपकरणे कंबोडियाला पाठवण्यात आली, आणि तिथे फसवणुकीसाठी ती वापरली जातील असा पोलीसांचा संशय होता. तपासाची सुरुवात मुंबईतील एका डिझायनरची ३३.५ लाख रुपयांची "डिजिटल अरेस्ट" फसवणूक झाल्याच्या प्रकरणातून झाली. पैसे आणि संपर्क यांचा माग काढत तपास पथक त्रिपुरातील कथित खाते पुरवठादारांपर्यंत पोहोचले. पोलीसांनी ३६० सिम कार्ड आणि इतर साहित्यही जप्त केले. "या प्रकरणातून या धंद्याची आणखी एक बाजू दिसली: फक्त व्हेरिफिकेशन कोड विकण्याऐवजी, अनेक सक्रिय खाती असलेली उपकरणे तयार करून ती फसवणूक करणाऱ्या जाळ्यांसाठी परदेशात नेता येतात, असा आरोप आहे," असे या अधिकाऱ्याने पुढे सांगितले.
कंबोडिया, लाओस आणि म्यानमार हे गुंतवणूक, क्रिप्टोकरन्सी आणि रोमान्स फसवणुकीसारख्या संघटित सायबर गुन्ह्यांचे मोठे अड्डे बनले आहेत. संयुक्त राष्ट्रांच्या अमली पदार्थ व गुन्हे कार्यालयाच्या (UNODC) एका अहवालात, आग्नेय आशियातील गुन्हेगारी टोळ्या सायबर फसवणूक, भूमिगत बँकिंग आणि मनी लाँडरिंगचा कसा वापर करतात, याची नोंद आहे. अशा स्कॅम कंपाउंडमध्ये इतर देशांतील लोकांना कामाला ठेवण्याचे प्रमाण वाढत आहे. मानवी तस्करीशी जोडलेल्या मुंबईतील सायबर गुन्हे तपासात सहभागी असलेल्या एका अधिकाऱ्याने सांगितले, "आयटी, कस्टमर सर्व्हिस आणि डिजिटल मार्केटिंगमधील चांगल्या पगाराच्या नोकऱ्यांचे आमिष दाखवून भारतीयांना आग्नेय आशियात नेले गेले. काहींची कथितरीत्या तस्करी करून त्यांना पहारा असलेल्या कंपाउंडमध्ये ठेवले गेले आणि ऑनलाइन फसवणूक करायला भाग पाडले गेले."
हे सगळे कसे चालते, याबद्दल एका वरिष्ठ सायबर पोलीस अधिकाऱ्याने सांगितले, "मध्यस्थ, विक्रेते किंवा इतर मार्गांनी सिम कार्ड मिळवण्यापासून सुरुवात होते; कधी कधी संशय न येणाऱ्या व्यक्तींची ओळखपत्रे वापरली जातात. व्हेरिफिकेशन मेसेज मिळावेत म्हणून हे नंबर सुरू केले जातात." सिम कार्ड सुरू ठेवण्यासाठी अनेक साधे हँडसेट वापरले जाऊ शकतात. मेसेजिंग प्लॅटफॉर्मवर नंबर टाकला की त्या फोनवर आलेला OTP खरेदीदाराला पाठवला जातो. पुरवठादार वेगवेगळे OTP विकू शकतात, किंवा काही वेळा वेगळ्या उपकरणांवर भरलेली तयार खाती देऊ शकतात. परदेशातील खरेदीदार भारतात प्रत्यक्ष न येता या खात्यांवरून संभाव्य बळींशी संपर्क साधू शकतात. तपासात पुरवठादार आणि खरेदीदार यांच्यातील समन्वयासाठी Telegram आणि Signal वापरले जात असल्याचे, तसेच पैसे कधी कधी क्रिप्टोकरन्सीने दिले जात असल्याने व्यवहारांचा माग काढणे कठीण होत असल्याचे दिसले आहे. भारतीय नंबरवरून आलेल्या अनोळखी WhatsApp मेसेजवर स्थानिक लोक विश्वास ठेवतात, त्यामुळे परदेशातील फसवणूक करणारे ओळखीचे किंवा कायदेशीर संपर्क असल्याचे भासवू शकतात.

कमेंट
अजून कमेंट नाही. पहिली तुम्ही लिहा.