भारतीय सिम से चल रहा OTP फार्मिंग का धंधा, विदेशी साइबर गिरोहों तक पहुंच रहे कोड
 तस्वीरें सत्यापित नहीं हैं
मुंबई में पुलिस जांच में सामने आया कि भारतीय मोबाइल नंबरों से बने OTP और WhatsApp अकाउंट कथित तौर पर दक्षिण-पूर्व एशिया के साइबर ठगों को बेचे जा रहे हैं।
वन-टाइम पासवर्ड यानी OTP को किसी की डिजिटल पहचान की आखिरी सुरक्षा माना जाता है। लेकिन अब एक नए साइबर अपराध में ये वेरिफिकेशन कोड थोक में बनाए जा रहे हैं, पैक किए जा रहे हैं और हजारों किलोमीटर दूर बैठे आपराधिक नेटवर्क को बेचे जा रहे हैं। इस underground धंधे को OTP फार्मिंग कहा जा रहा है, जिसमें भारतीय मोबाइल नंबर विदेशी साइबर अपराधियों के लिए माल बन गए हैं।
सीधे शब्दों में, OTP फार्मिंग में कई सिम कार्ड जुटाए जाते हैं, मैसेजिंग प्लेटफॉर्म पर अकाउंट बनाने के लिए कोड निकाले जाते हैं, और फिर ये कोड या चालू अकाउंट दूसरे ऑपरेटरों को सप्लाई कर दिए जाते हैं। इन अकाउंट से बाद में अनजान लोगों से संपर्क किया जा सकता है, असली कारोबारियों का रूप धरा जा सकता है और निवेश वगैरह की ऑनलाइन ठगी चलाई जा सकती है। आरोप है कि दक्षिण-पूर्व एशियाई देशों में चल रहे साइबर क्राइम नेटवर्क भारतीय सिम कार्ड चालू करके इस्तेमाल कर रहे हैं।
यह आम OTP फ्रॉड से अलग है। आम फ्रॉड में पीड़ित को बहकाकर बैंकिंग या अकाउंट वेरिफिकेशन का कोड ले लिया जाता है। OTP फार्मिंग में ऑपरेटर खुद बनाए अकाउंट के लिए कोड निकालते हैं। यानी मकसद किसी की मौजूदा डिजिटल पहचान चुराना जरूरी नहीं, बल्कि सैकड़ों नई पहचानों तक पहुंच तैयार करना है।
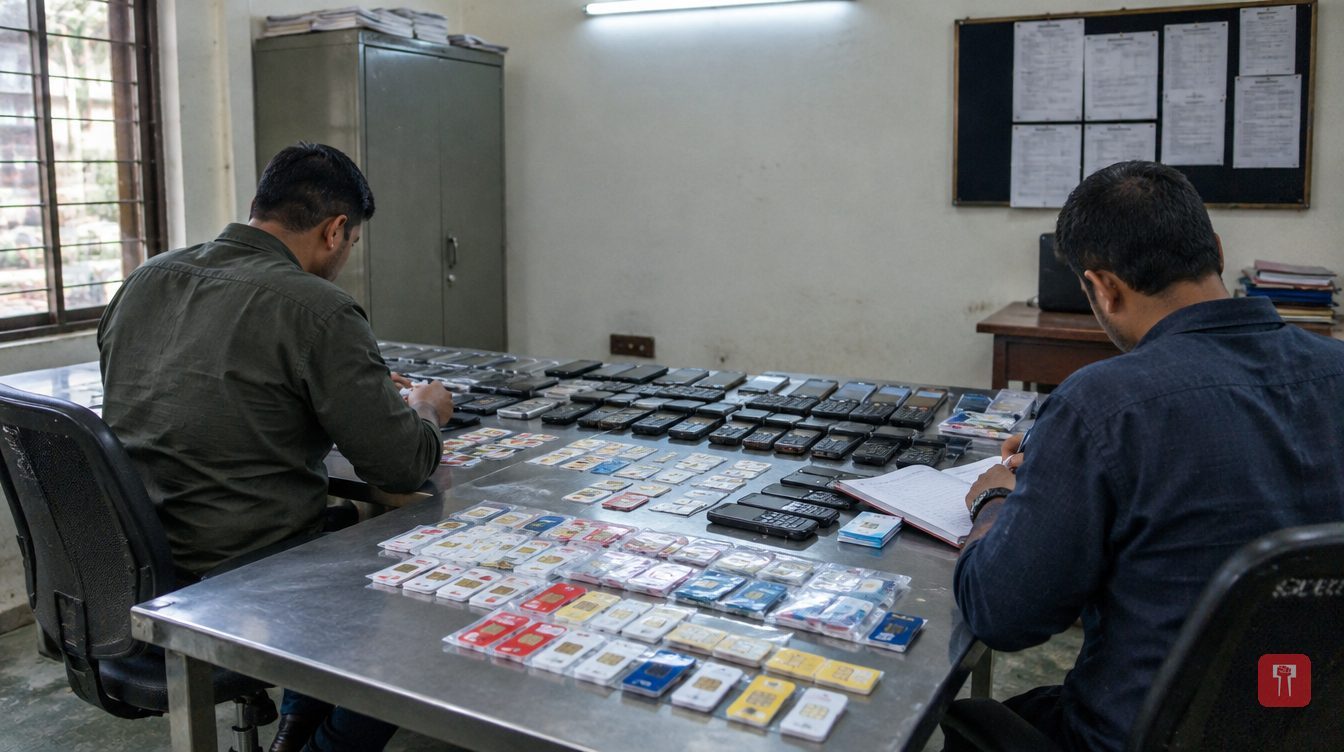
एक वरिष्ठ साइबर पुलिस अधिकारी के मुताबिक, शुरुआत बिचौलियों, रिटेलरों या दूसरे स्रोतों से सिम कार्ड जुटाने से होती है, कभी-कभी अनजान लोगों के पहचान दस्तावेज इस्तेमाल करके। फिर नंबर चालू किए जाते हैं ताकि वेरिफिकेशन मैसेज आ सकें। सिम को चालू रखने के लिए कई साधारण हैंडसेट इस्तेमाल हो सकते हैं। जब किसी नंबर से मैसेजिंग प्लेटफॉर्म पर अकाउंट बनाया जाता है, तो उस फोन पर आया OTP खरीदार को भेज दिया जाता है। सप्लायर अलग-अलग OTP बेच सकते हैं या तैयार अकाउंट दे सकते हैं, कभी-कभी अलग डिवाइस में लोड करके। विदेश में बैठे खरीदार इन अकाउंट से भारत में मौजूद हुए बिना संभावित शिकार तक पहुंच सकते हैं।
जांच में यह भी इशारा मिला है कि सप्लायर और खरीदार के बीच तालमेल के लिए Telegram और Signal का इस्तेमाल हो रहा है, और भुगतान कभी-कभी क्रिप्टोकरेंसी से होता है, जिससे लेनदेन का पता लगाना मुश्किल हो जाता है। भारतीय नंबरों की वजह से स्थानीय लोगों को भेजे गए अनचाहे WhatsApp मैसेज पर भरोसा बढ़ता है, और विदेशी ठग जाने-पहचाने या जायज संपर्क बनकर पेश आ सकते हैं।
हाल के मामलों में, मई 2026 में मुंबई साइबर पुलिस ने त्रिपुरा से चार लोगों को गिरफ्तार किया। मामला विदेशी साइबर अपराध के लिए WhatsApp अकाउंट की कथित क्लोनिंग का था। पुलिस को पता चला कि अनजान भारतीय नागरिकों के नाम पर रजिस्टर सिम कार्ड से 40 WhatsApp अकाउंट कथित तौर पर क्लोन किए गए थे। डिवाइस बाद में कंबोडिया भेजे गए, जहां पुलिस को शक था कि उन्हें ठगी में इस्तेमाल किया जाएगा।
यह जांच एक डिजिटल अरेस्ट फ्रॉड से शुरू हुई, जिसमें मुंबई के एक डिजाइनर से कथित तौर पर 33.5 लाख रुपये ठगे गए थे। पैसे और संपर्क के सुराग खंगालते हुए जांचकर्ता त्रिपुरा में कथित अकाउंट सप्लायरों तक पहुंचे। पुलिस ने 360 सिम कार्ड और दूसरा सामान भी बरामद किया। अधिकारी ने कहा, "इस मामले से धंधे का एक और पहलू सामने आया: सिर्फ वेरिफिकेशन कोड बेचने की जगह ऑपरेटर कथित तौर पर कई चालू अकाउंट वाले डिवाइस तैयार करके विदेश भेज सकते थे, ताकि ठग नेटवर्क उनका इस्तेमाल करें।"
कुछ और मामले भी सामने आए हैं। सितंबर 2026 में मुंबई में एक कथित OTP-फार्मिंग रैकेट में तीन लोग गिरफ्तार हुए, जिसमें 669 चालू सिम कार्ड और 100 मोबाइल हैंडसेट शामिल थे। पुलिस को शक था कि बनाए गए कोड कंबोडिया में बैठे हैंडलरों को सप्लाई हो रहे थे। मई 2026 में ही WhatsApp अकाउंट क्लोनिंग के एक कथित ऑपरेशन में चार लोग गिरफ्तार हुए थे, जहां सैकड़ों सिम कार्ड बरामद हुए और विदेशी साइबर अपराधियों से जुड़ाव और कंबोडिया भेजे जा रहे डिवाइस की जांच हुई। जोधपुर में 2026 में पुलिस ने कंबोडिया के एक साइबर-फ्रॉड नेटवर्क से कथित तौर पर जुड़े छह लोगों को पकड़ा, जिसमें हजारों भारतीय सिम कार्ड शामिल थे। मुंबई में 2026 की एक और जांच में सामने आया कि भारतीय नंबर थाईलैंड, म्यांमार और लाओस जैसे देशों में इंटरनेशनल रोमिंग पर कथित तौर पर चल रहे थे।
यह तरीका नया नहीं है। जुलाई 2020 में उत्तर प्रदेश में एक सिम कार्ड रिटेलर गिरफ्तार हुआ था। पुलिस के मुताबिक उसने ग्राहकों के आधार से जुड़े अंगूठे के निशान से सैकड़ों सिम कार्ड धोखे से हासिल किए थे। आरोप है कि वह अतिरिक्त बायोमेट्रिक निशान से उनके नाम पर सिम निकालता था और फर्जी WhatsApp अकाउंट बनवाने के लिए OTP थोक में बेचता था। पुलिस ने पाया कि ये अकाउंट बल्क मैसेजिंग और प्रचार के लिए इस्तेमाल हो रहे थे। एक अधिकारी ने कहा, "इस मामले ने दिखाया कि मोबाइल नंबर और वेरिफिकेशन कोड तक आसान पहुंच को कैसे कारोबार में बदला जा सकता है।" वक्त के साथ यह मॉडल अलग-अलग OTP देने से बढ़कर विदेशी ऑपरेटरों को तैयार अकाउंट और कुछ मामलों में कई अकाउंट वाले डिवाइस देने तक पहुंचता दिखता है।
कंबोडिया, लाओस और म्यांमार निवेश, क्रिप्टोकरेंसी और रोमांस स्कैम जैसे संगठित साइबर फ्रॉड के बड़े अड्डे बनकर उभरे हैं। संयुक्त राष्ट्र के नशा और अपराध कार्यालय (UNODC) की एक रिपोर्ट में दर्ज है कि दक्षिण-पूर्व एशिया के आपराधिक नेटवर्क साइबर फ्रॉड, underground बैंकिंग और मनी लॉन्ड्रिंग का इस्तेमाल करते हैं। स्कैम कंपाउंड दूसरे देशों से भी कर्मचारी भर्ती कर रहे हैं। मानव तस्करी से जुड़ी मुंबई की एक साइबर क्राइम जांच में शामिल अधिकारी ने कहा, "भारतीयों को IT, कस्टमर सर्विस और डिजिटल मार्केटिंग की मोटी तनख्वाह वाली नौकरियों का लालच देकर दक्षिण-पूर्व एशिया ले जाया गया है। कुछ को कथित तौर पर तस्करी करके पहरे वाले कंपाउंड में बंद कर दिया गया और ऑनलाइन ठगी करवाई गई।"
उधर दूरसंचार विभाग (DoT) 1 जनवरी 2027 से मैसेजिंग और कम्युनिकेशन ऐप के लिए सिम-बाइंडिंग के नए नियम अनिवार्य रूप से लागू करेगा। प्लेटफॉर्म को 31 दिसंबर 2026 तक इनका पालन करना होगा। KYC-वेरिफाइड सिम या eSIM, जो अकाउंट से जुड़ा है, मुख्य डिवाइस में चालू रहनी चाहिए। रजिस्टर्ड सिम निकालने, बदलने या बंद करने पर मैसेजिंग ऐप तब तक अस्थायी रूप से बंद हो सकता है, जब तक सिम दोबारा लगाकर फिर से ऑथेंटिकेट न की जाए। WhatsApp Web और Telegram Web समेत वेब और डेस्कटॉप वर्जन हर छह घंटे में अपने आप लॉग आउट हो जाएंगे। दोबारा जुड़ने के लिए यूजर को अपने मुख्य सिम वाले फोन से QR कोड स्कैन करना होगा।

कमेंट
अभी कोई कमेंट नहीं। पहले आप लिखिए।